


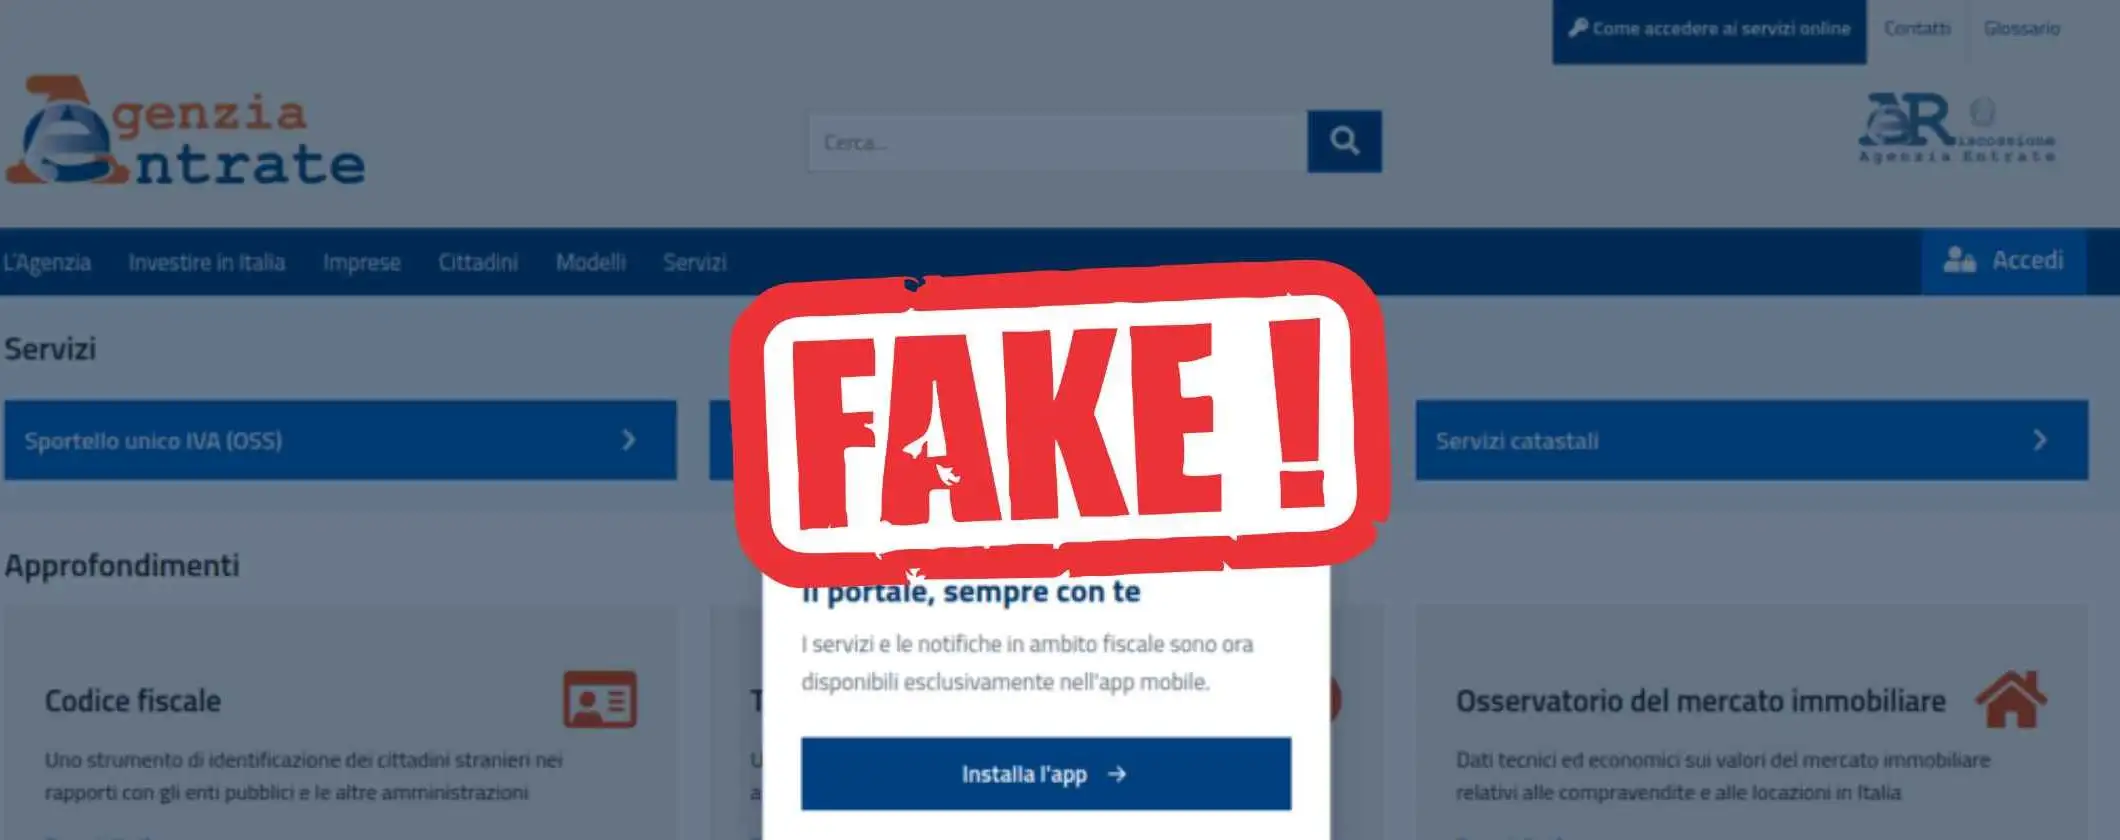
In queste ore il CERT-AGID ha comunicato ufficialmente di aver scoperto e analizzato un falso sito web che imita quello dell’Agenzia delle Entrate con l’obiettivo di distribuire e veicolare il malware Mirax. Il metodo è quello di indurre gli utenti a scaricare e installare un’applicazione Android malevola in formato APK.
“Il contenuto fraudolento viene mostrato esclusivamente ai dispositivi che utilizzano uno User-Agent mobile“, hanno precisato gli esperti. “Il file APK analizzato risulta riconducibile alla famiglia Mirax, un malware Android che combina le funzionalità di un banking trojan con quelle di un Remote Access Trojan (RAT)“.
Il malware Mirax, veicolato attraverso il falso sito dell’Agenzia delle Entrate, è stato progettato per rubare le credenziali bancarie e i dati personali delle vittime. Inoltre, ha anche il compito e la capacità di intercettare SMS e codici OTP in modo da permettere e garantire agli aggressori il controllo da remoto del dispositivo compromesso. Questo avviene anche attraverso l’abuso dei servizi di Accessibilità di Android.
“Il malware può inoltre sovrapporre schermate fraudolente alle applicazioni legittime, consentendo il furto di credenziali e l’esecuzione di operazioni bancarie non autorizzate“, hanno aggiunto i ricercatori di CERT-AGID.
Come avviene l’attacco del malware veicolato con il falso sito dell’Agenzia delle Entrate
In tutto questo viene anche sfruttata una falsa schermata di aggiornamento dell’app IO per veicolare il malware attraverso il falso sito dell’Agenzia delle Entrate. Attraverso questa richiesta viene inviato l’invito all’utente a scaricare e installare l’APK malevolo. Il fatto che venga presentato come un aggiornamento necessario per continuare a utilizzare l’applicazione rende tutto ancora più insidioso.
La schermata riporta inoltre la dicitura “Verified by Google Play Protect”, utilizzata per conferire un’apparente legittimità al download.
Rimanere al sicuro da questo attacco è fondamentale. Proprio per questo gli esperti consigliano di non fidarsi mai dei link ricevuti tramite email o messaggi di testo, tanto meno tramite chat di messaggistica istantanea. Inoltre, è fondamentale scaricare qualsiasi applicazione attraverso i canali ufficiali del Google Play Store e non direttamente da siti web perché potresti imbatterti in uno falso, proprio come quello che imita l’Agenzia delle Entrate per diffondere il malware Mirax.


